
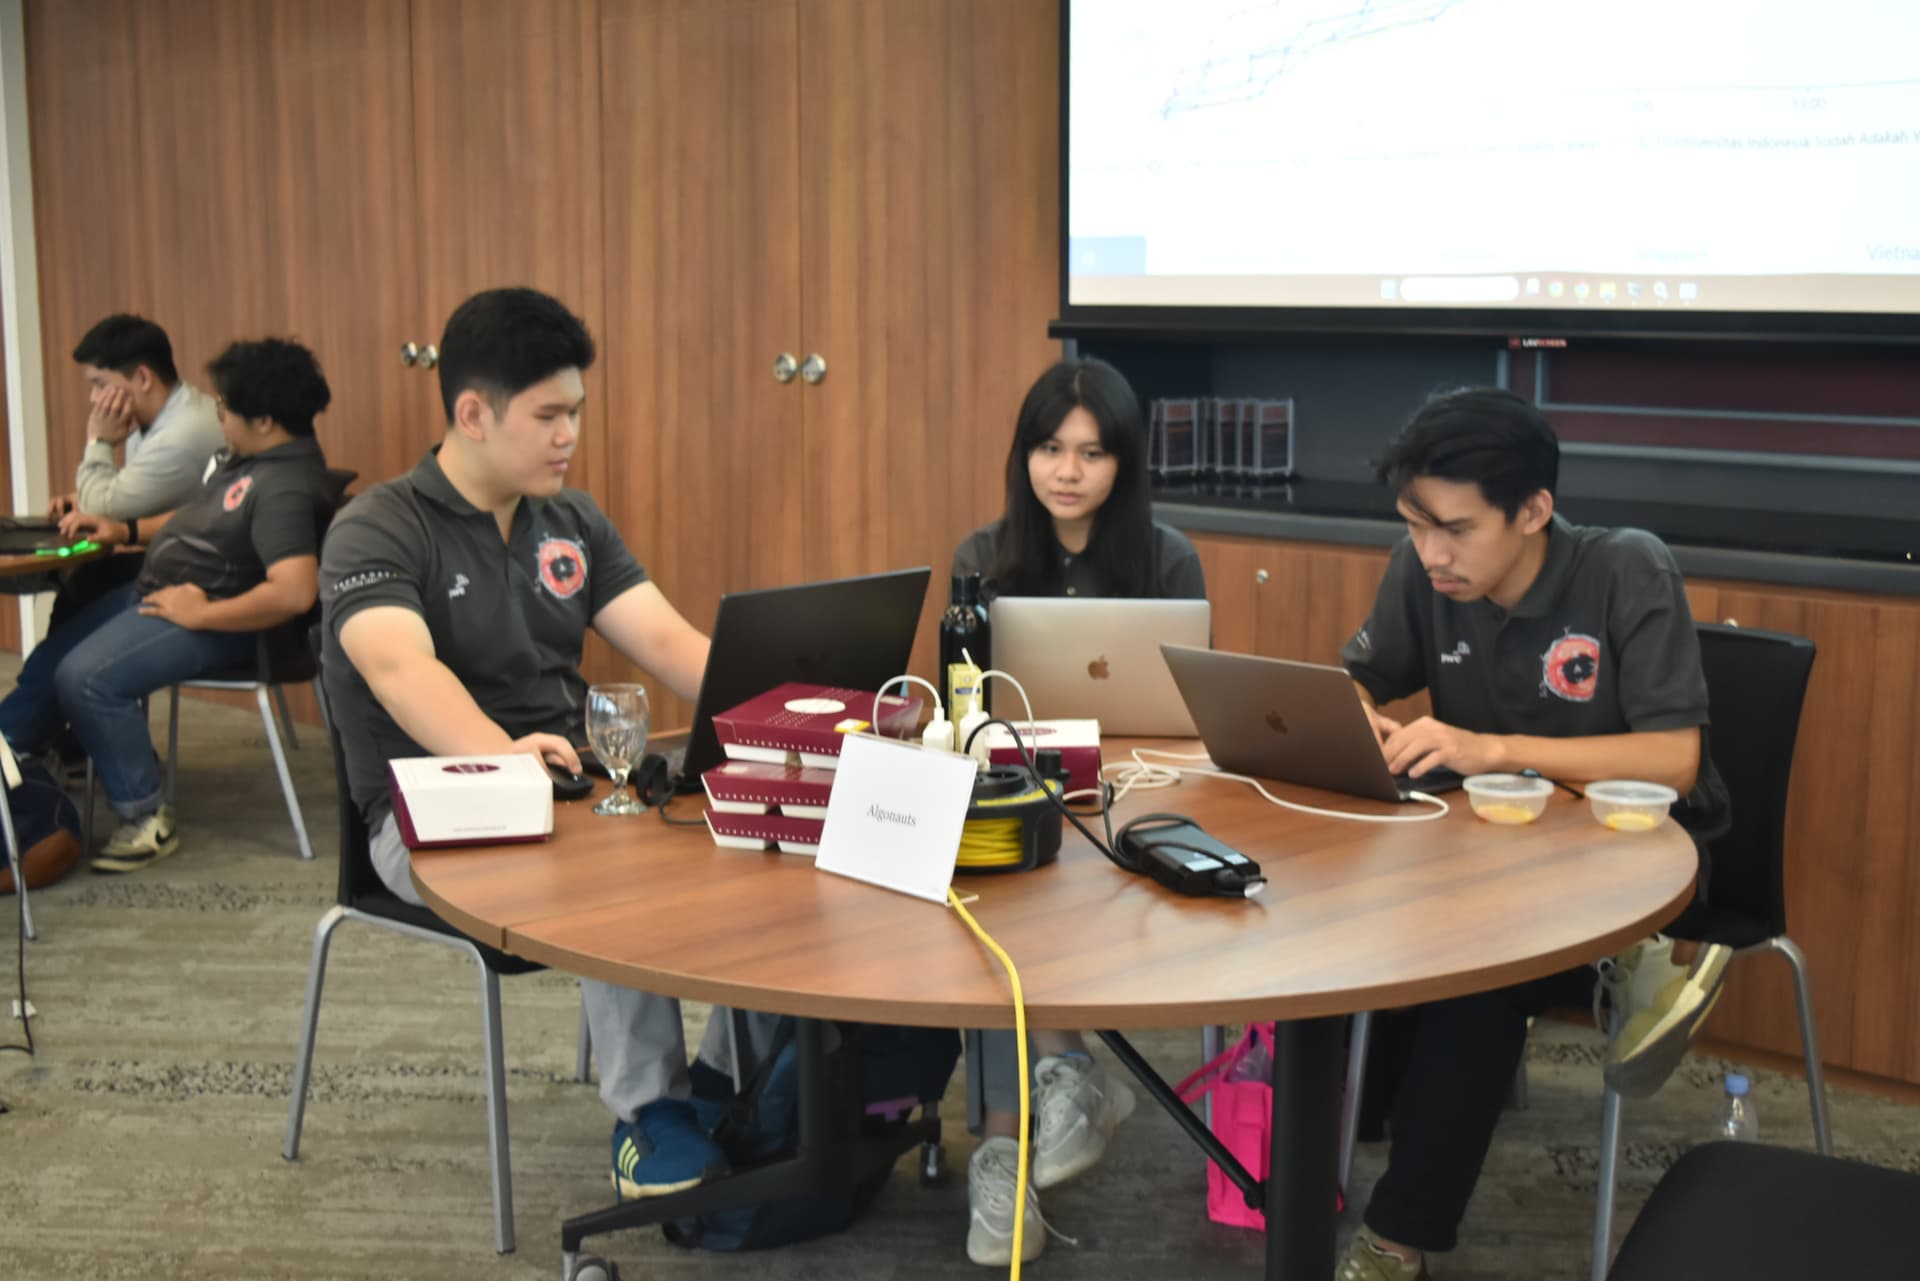
Adrenalin rush dari kompetisi Capture The Flag (CTF) adalah sesuatu yang harus dialami setiap pecinta teknologi setidaknya sekali. Ketika PwC Indonesia mengumumkan acara Hackaday CTF tahunan mereka, saya tahu saya harus berpartisipasi. Saya tidak menyangka, itu akan menjadi salah satu pengalaman paling berkesan saya dalam keamanan siber.
Apa itu Capture The Flag?
Bagi yang belum familiar, CTF adalah kompetisi keamanan siber di mana peserta menyelesaikan tantangan untuk menemukan "flag" tersembunyi—biasanya string teks yang membuktikan Anda telah berhasil mengeksploitasi kerentanan atau memecahkan puzzle. Ini seperti berburu harta karun digital, tapi dengan hacking.
Kategori biasanya termasuk:
- Web Exploitation: Finding vulnerabilities in web applications
- Cryptography: Breaking encryption and decoding messages
- Reverse Engineering: Analyzing binaries to understand their behavior
- Forensics: Investigating digital artifacts and recovering data
- OSINT: Open-source intelligence gathering
Pengalaman PwC
Yang membuat CTF PwC spesial adalah setting profesionalnya. Ini bukan hanya kompetisi mahasiswa—ini diorganisir oleh salah satu firma konsultan Big Four, dengan tantangan yang dirancang oleh profesional keamanan siber nyata. Taruhannya terasa lebih tinggi, dan kesempatan belajarnya sangat besar.
Saat memasuki acara, saya terkesan dengan keragaman peserta. Dari mahasiswa hingga profesional yang bekerja, semua berbagi passion yang sama untuk keamanan siber. Energinya sangat terasa.
Tantangan yang Menguji Batas Saya
Beberapa tantangan membuat saya menggaruk kepala berjam-jam. Saya ingat satu tantangan web exploitation di mana saya harus merangkai beberapa kerentanan—SQL injection mengarah ke file upload, kemudian menggunakannya untuk mencapai remote code execution. Membutuhkan kesabaran, ketekunan, dan banyak kopi.
Tantangan kriptografi sangat menyenangkan. Ada sesuatu yang sangat memuaskan tentang memecahkan pesan terenkripsi dan melihat plaintext muncul. Setiap tantangan yang terpecahkan terasa seperti membuka rahasia.
Poin Penting
Di luar keterampilan teknis, CTF mengajarkan saya pelajaran berharga:
- Think like an attacker: To defend systems, you need to understand how they can be exploited
- Documentation is key: Keeping notes on your approach helps when you hit dead ends
- Teamwork matters: Different perspectives can crack problems that seem impossible alone
- Stay humble: There's always more to learn in cybersecurity
Jalur Keamanan Siber
Berpartisipasi dalam CTF PwC memantapkan minat saya dalam keamanan siber. Ini bukan hanya tentang hacking—ini tentang memahami sistem pada level fundamental. Setiap aplikasi, setiap jaringan, setiap perangkat lunak memiliki potensi kerentanan, dan tugas profesional keamanan adalah menemukan dan memperbaikinya sebelum orang jahat melakukannya.
Sejak itu, saya terus berlatih di platform seperti HackTheBox dan TryHackMe. CTF hanyalah awal dari perjalanan yang saya sangat antusias untuk melanjutkannya.
Saran untuk Calon Pemain CTF
Jika Anda tertarik dengan kompetisi CTF, ini saran saya:
- Start with beginner-friendly platforms like PicoCTF or OverTheWire
- Learn the fundamentals of networking, programming, and operating systems
- Join a team or community—learning with others accelerates growth
- Don't be afraid to fail—every failed attempt teaches you something
- Have fun! CTF is meant to be challenging but enjoyable
Sampai jumpa di CTF berikutnya! 🚩